AWS Bedrock AgentCore를 활용한 AI 에이전트 액세스 관리에 관한 가이드
소개
AWS의 Amazon Bedrock AgentCore는 에이전트를 대규모로 구축하고 최적화할 수 있는 플랫폼입니다. 특히 Okta를 활용한 Cross App Access(XAA)와의 통합은 기업 환경에서 다양한 에이전트와 도구를 관리하는 데 중요한 역할을 합니다. 이번 글에서는 Okta와 Amazon Bedrock AgentCore를 효율적으로 관리하고 확장할 수 있는 방법에 대해 알아보겠습니다.
본문
Amazon Bedrock AgentCore와 Okta 통합의 시작은, 기업에 맞춤화된 자동화 및 배포 가이드를 통해 관리가 단순화되고, 효과적인 정책 관리와 사용자 접근이 가능하게 하는 것입니다. 본질적으로 AWS의 Gateway와 Cedar 정책이 인증과 권한 부여의 관문 역할을 하며, Okta의 시스템 로그와 CloudWatch Omni가 함께 작동하여 모든 행동을 추적할 수 있도록 합니다.
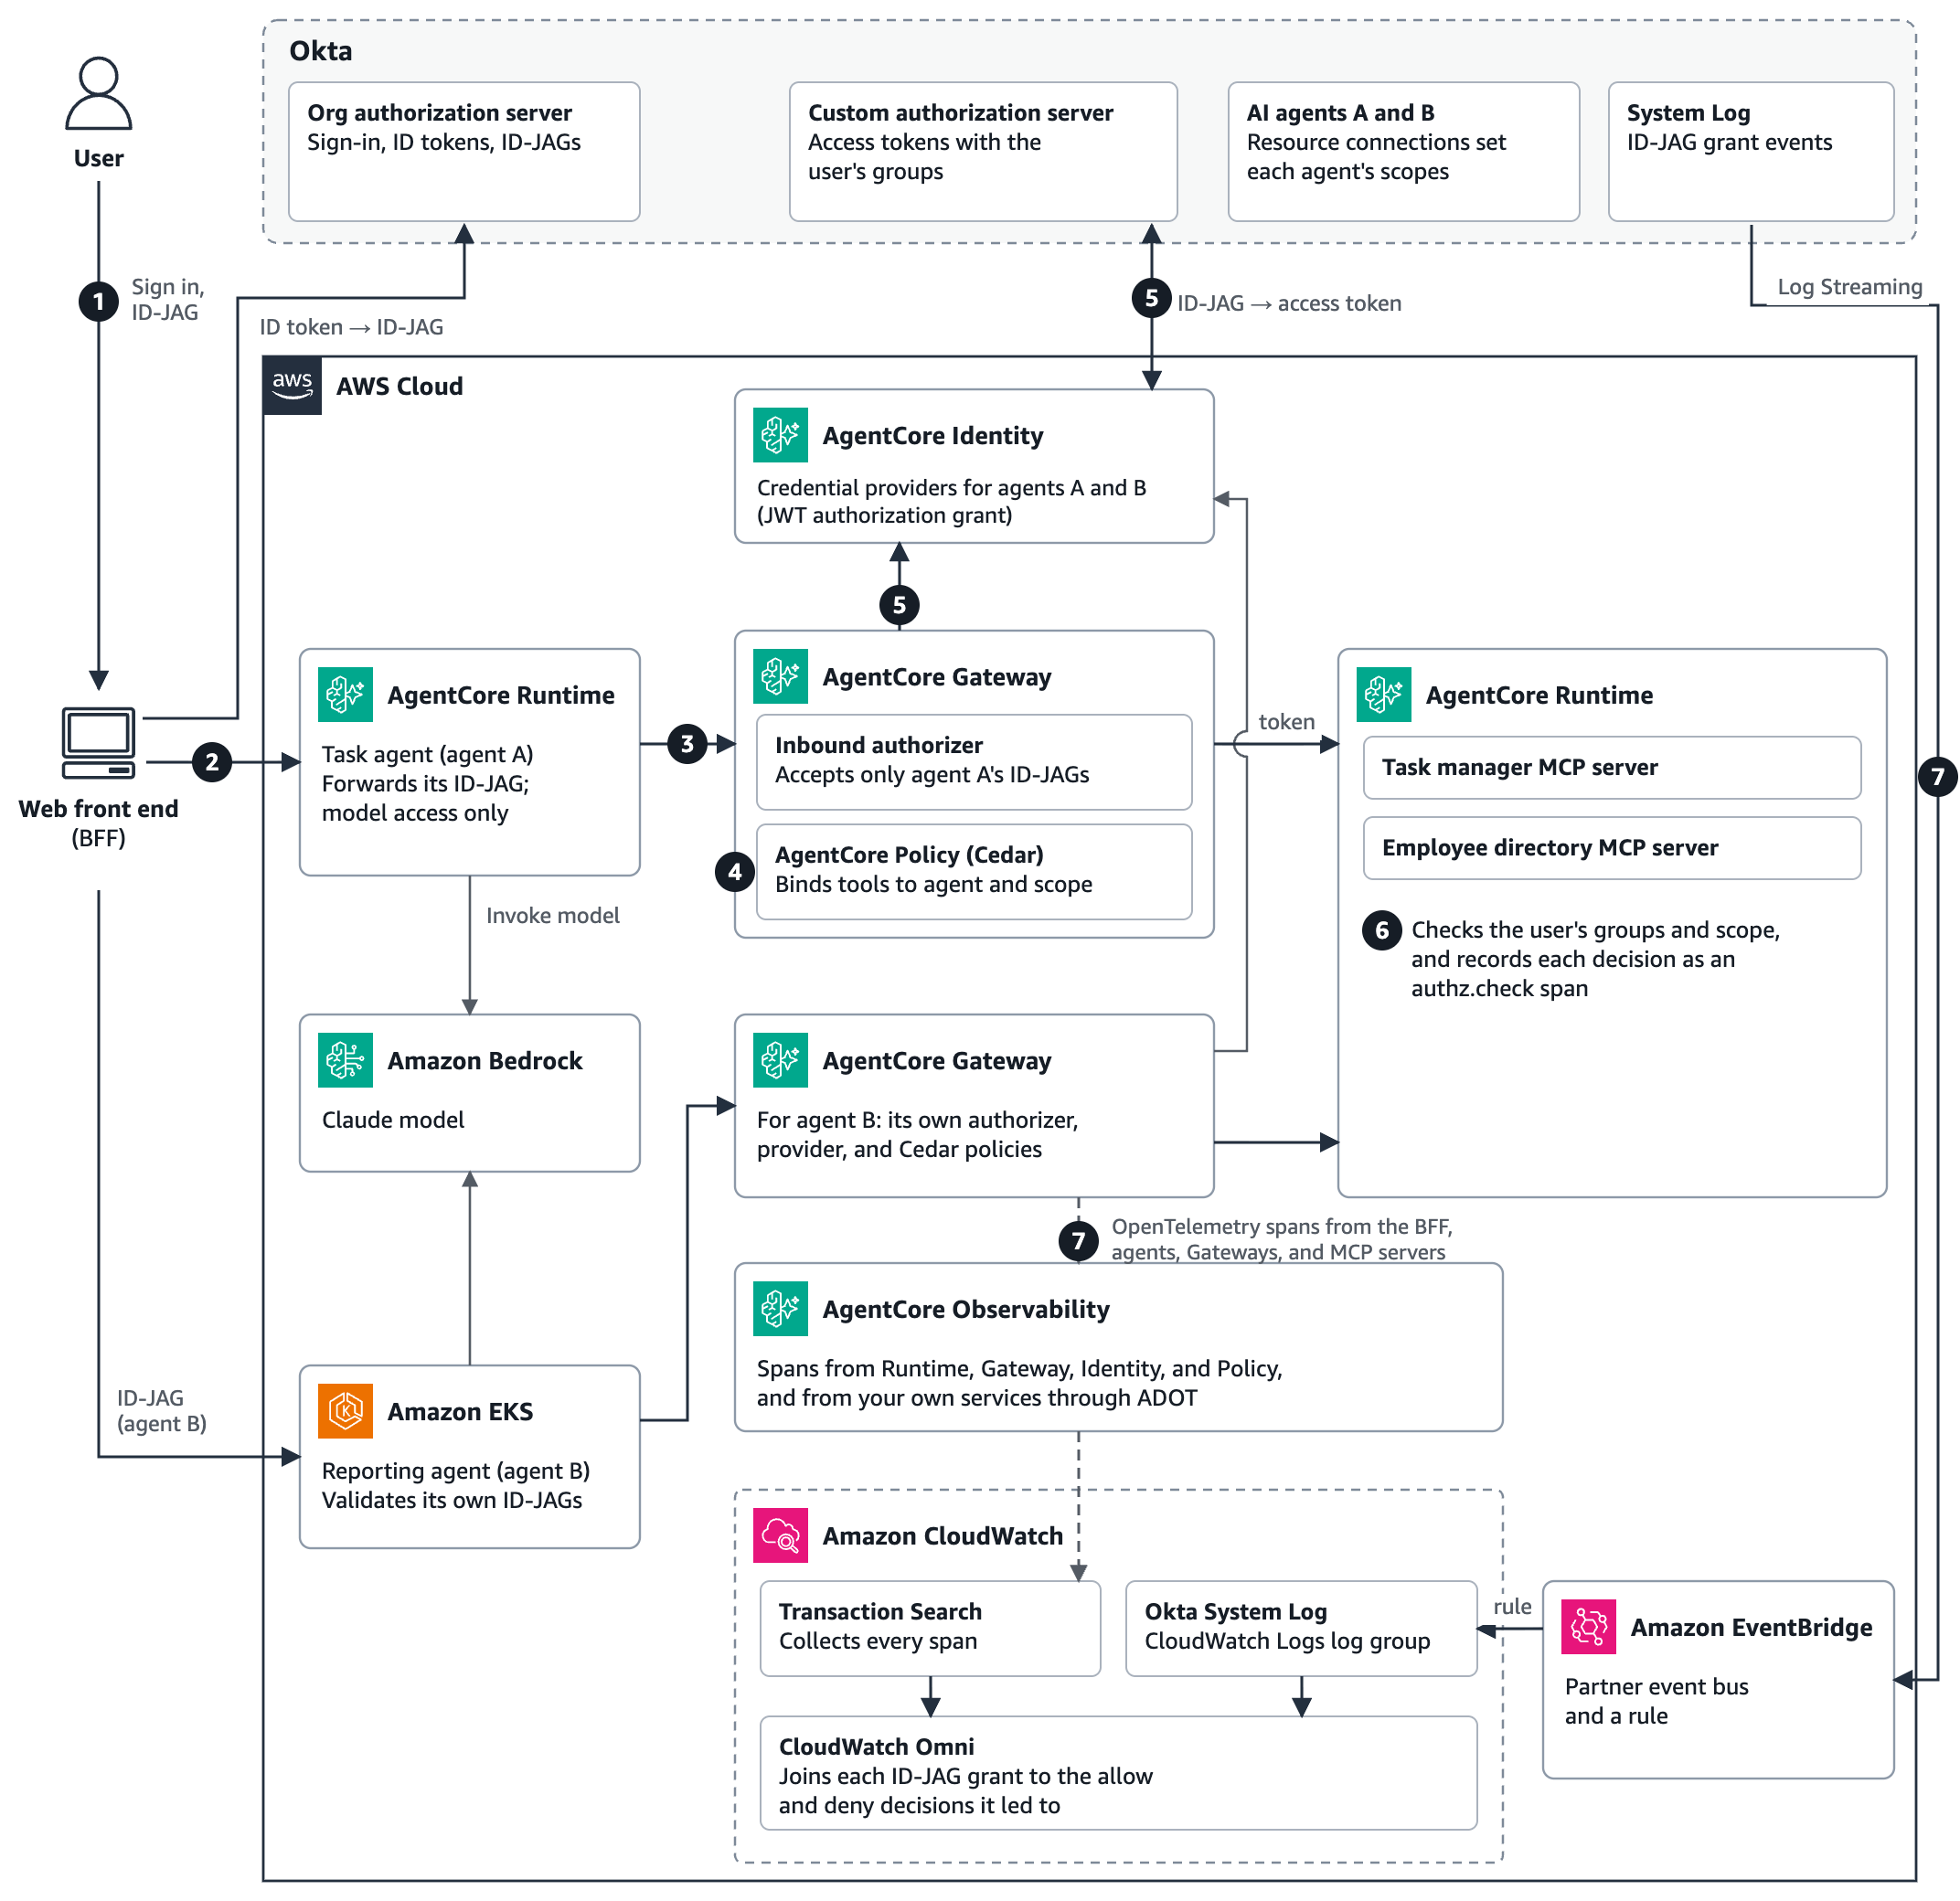
케이스 연구로서, 기업의 대규모 환경에서 XAA 그리고 Okta를 기반으로 AI 에이전트의 액세스 문제가 어떻게 해결되는지를 보여주어 많은 에이전트와 도구가 있는 상황에서도 에이전트가 허가 받은 사용자에 대해서만 작동할 수 있게 합니다.
결론
Amazon Bedrock AgentCore를 통한 에이전트 관리의 효율성을 높이고, Okta와의 통합으로 보안적인 이점을 추가하는 것은 기업이 데이터를 안전하게 관리하고, 빠르게 혁신하는 데 큰 도움이 됩니다. 이를 통해 기업은 더 많은 에이전트를 동시에 관리할 수 있고, 모든 액세스 시도를 철저히 기록하고 확인할 수 있는 인프라를 구축하게 됩니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기