Okta Cross App Access와 Amazon Bedrock AgentCore를 통한 AI 에이전트 접근 관리
인공지능(AI)과 클라우드 기술은 현대 비즈니스 운영에서 중요한 역할을 하고 있습니다. 이러한 혁신적인 기술은 업무 자동화 및 최적화를 통해 기업 성장을 가속화합니다. 이번 블로그에서는 Okta Cross App Access(XAA) 및 Amazon Bedrock AgentCore를 활용하여 AI 에이전트의 접근을 관리하는 방법을 소개합니다.
주요 내용 및 사례
AI 에이전트가 사용자 대신 특정 애플리케이션에서 작업을 수행하는 시나리오에서, Okta XAA는 어느 에이전트가 어느 사용자를 대신하여 어떤 애플리케이션에서 작업을 수행할 수 있는지를 결정합니다. 이를 통해 보안성을 강화하고, 부여된 자격정보에 기반하여 제어할 수 있습니다.
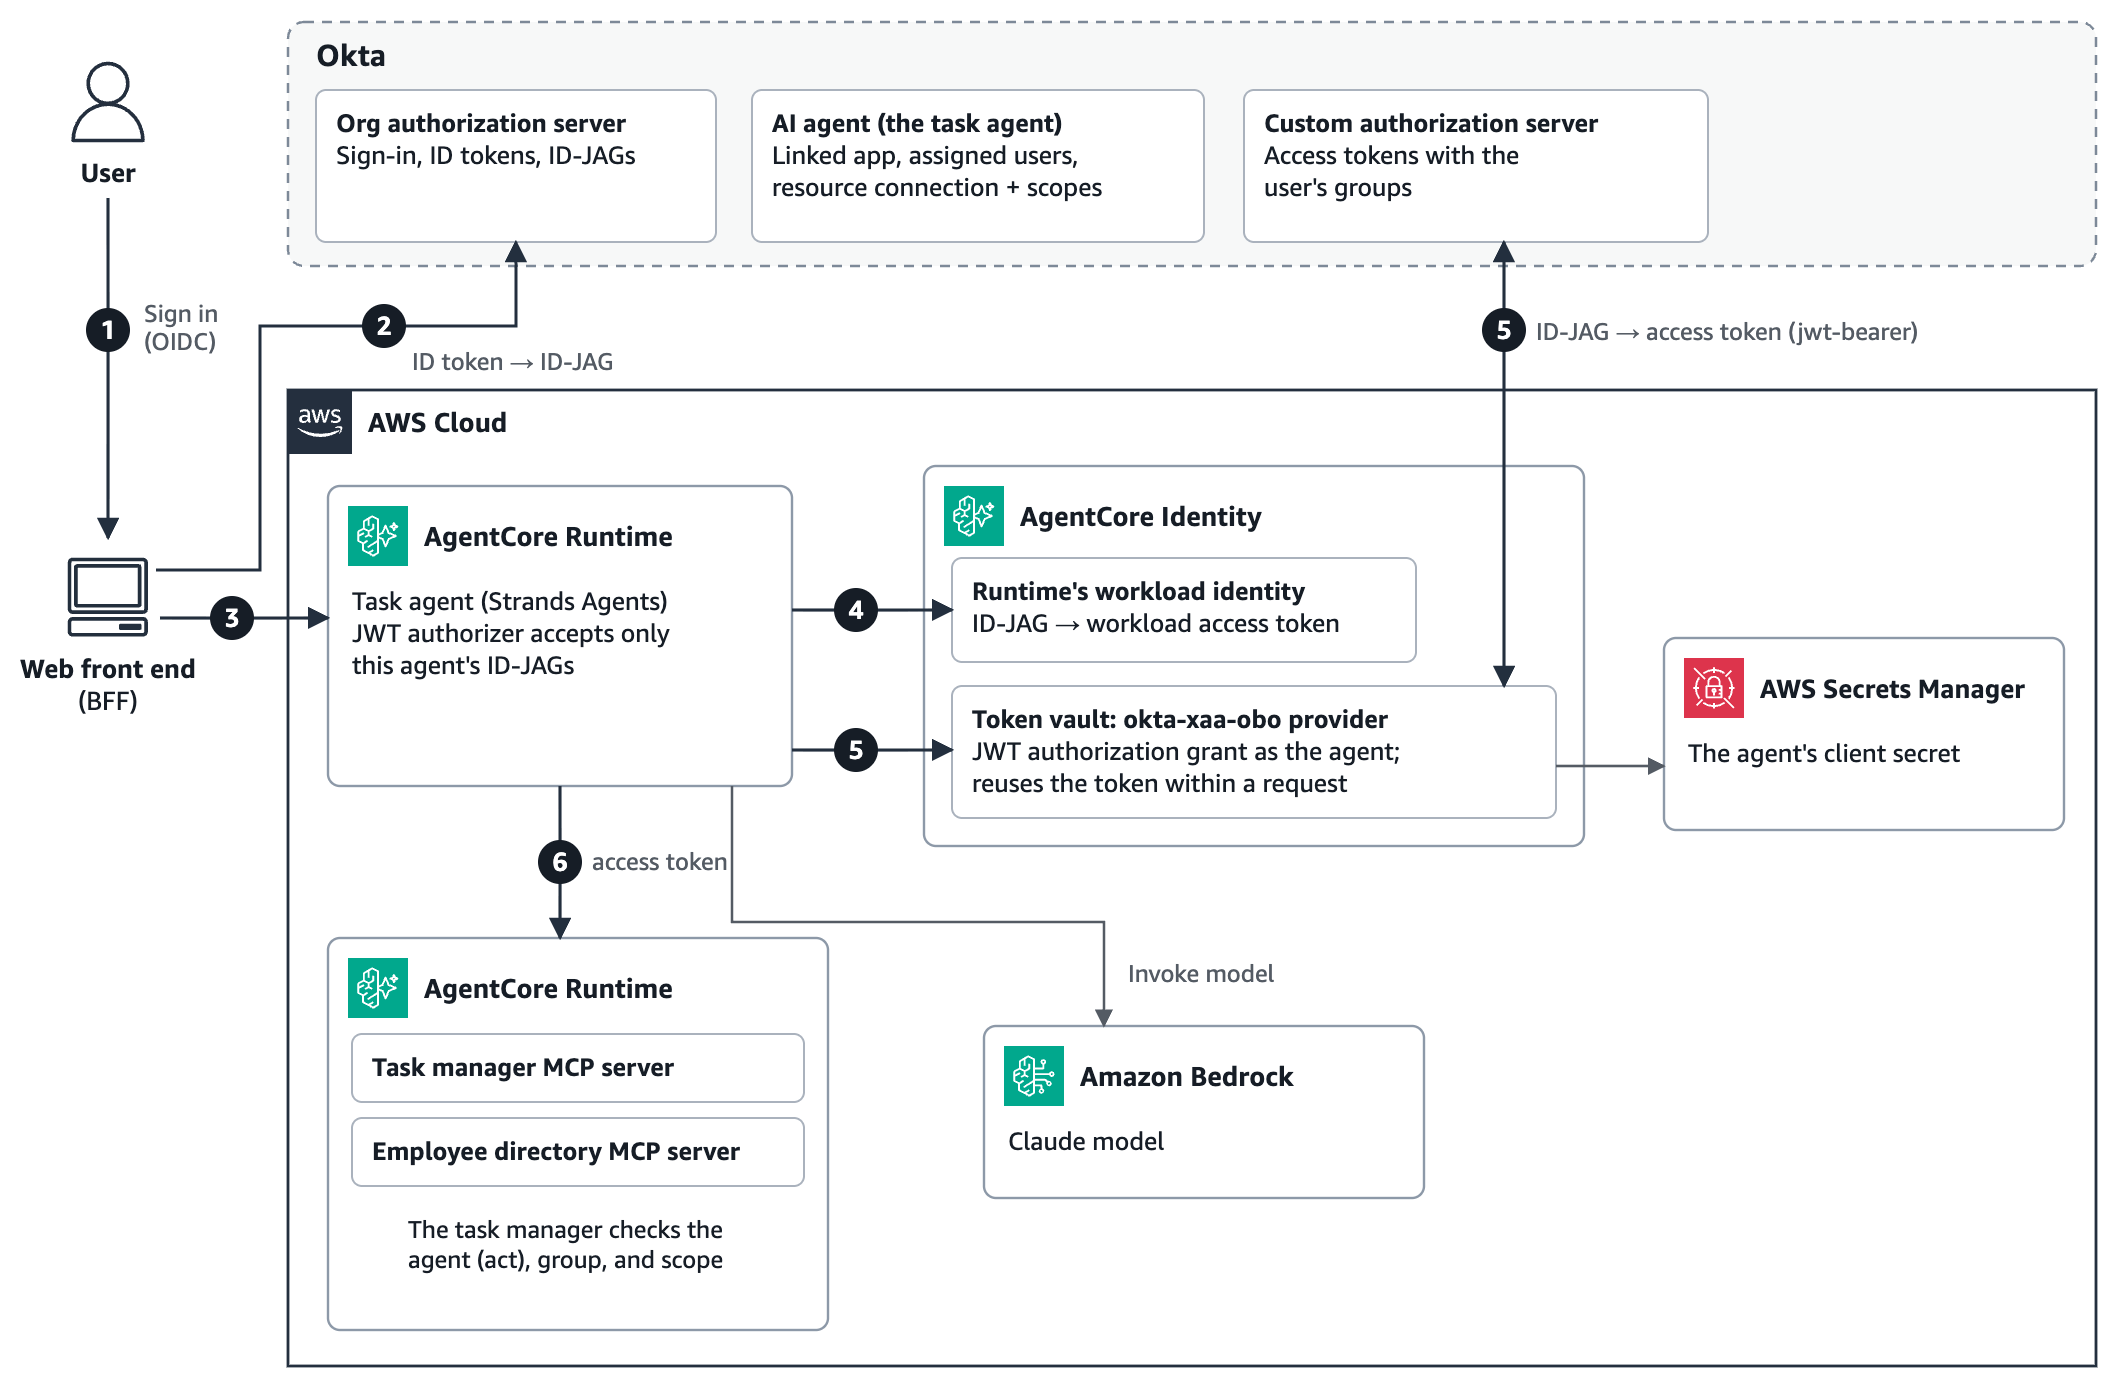
Okta Cross App Access 설정
- Okta Admin Console에서 AI 에이전트를 생성하고 자원 연결을 설정합니다.
- 클라이언트 ID와 비밀 토큰을 통해 인증하고, 에이전트별로 맞춤형 정책을 적용합니다.
- OAuth2 자격 증명 제공자를 생성하여 에이전트의 특정 토큰 교환을 설정합니다.
Amazon Bedrock AgentCore 활용
Amazon Bedrock AgentCore는 에이전트 실행에 대한 통합 솔루션을 제공합니다. 이 플랫폼을 통해 모든 작업부하 요청이 효율적으로 처리되며, 사용자 인증 및 권한 부여가 자동으로 관리됩니다.
결론
Okta와 Amazon Bedrock AgentCore의 조합은 AI 에이전트 관리에 강력한 솔루션을 제공합니다. 이 방법은 사용자 인증 강화를 통해 보안성을 높이고, 업무 자동화를 지원하여 생산성을 극대화할 수 있습니다. 실질적인 적용 사례를 기반으로, 조직에서 이러한 시스템을 도입할 때 고려해야 할 모범 사례를 제공합니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기