인공지능 에이전트 접근 관리: Okta Cross App Access와 Amazon Bedrock AgentCore
인공지능 에이전트는 고객 기록을 조회하거나 티켓을 갱신하는 등 여러 가지 역할을 수행합니다. 따라서 어떤 애플리케이션에서 어떤 사용자를 대신해 어느 에이전트가 작동할 수 있을지에 대한 명확한 관리가 필요합니다. Okta Cross App Access는 이러한 문제를 해결하기 위해 사용되며, Amazon Bedrock AgentCore와 함께 효율적인 관리와 실행을 지원합니다.
핵심 내용 및 사례
Okta Cross App Access(이하 XAA)는 ID 제공자가 각 애플리케이션에 대하여 적절한 에이전트의 작동을 허가하는 역할을 합니다. 관리자는 Okta 관리자 콘솔을 통해 에이전트를 등록한 후, 해당 에이전트가 어떤 애플리케이션에 접근할 수 있을지를 결정하게 됩니다.
Okta Cross App Access의 활용
- 에이전트 등록: Okta 관리자 콘솔에서 에이전트를 등록하고 애플리케이션 승인 절차를 진행합니다.
- 정책 평가: 요청 시마다 Okta는 사용자가 에이전트를 통해 수행하고자 하는 작업의 유효성을 평가합니다.
Amazon Bedrock AgentCore와의 통합
Amazon Bedrock AgentCore는 규모에 맞는 에이전트의 빌드, 연결 및 최적화를 지원하는 플랫폼입니다. 이 플랫폼에서는 다음의 기능을 통해 Okta의 결정을 실행합니다.
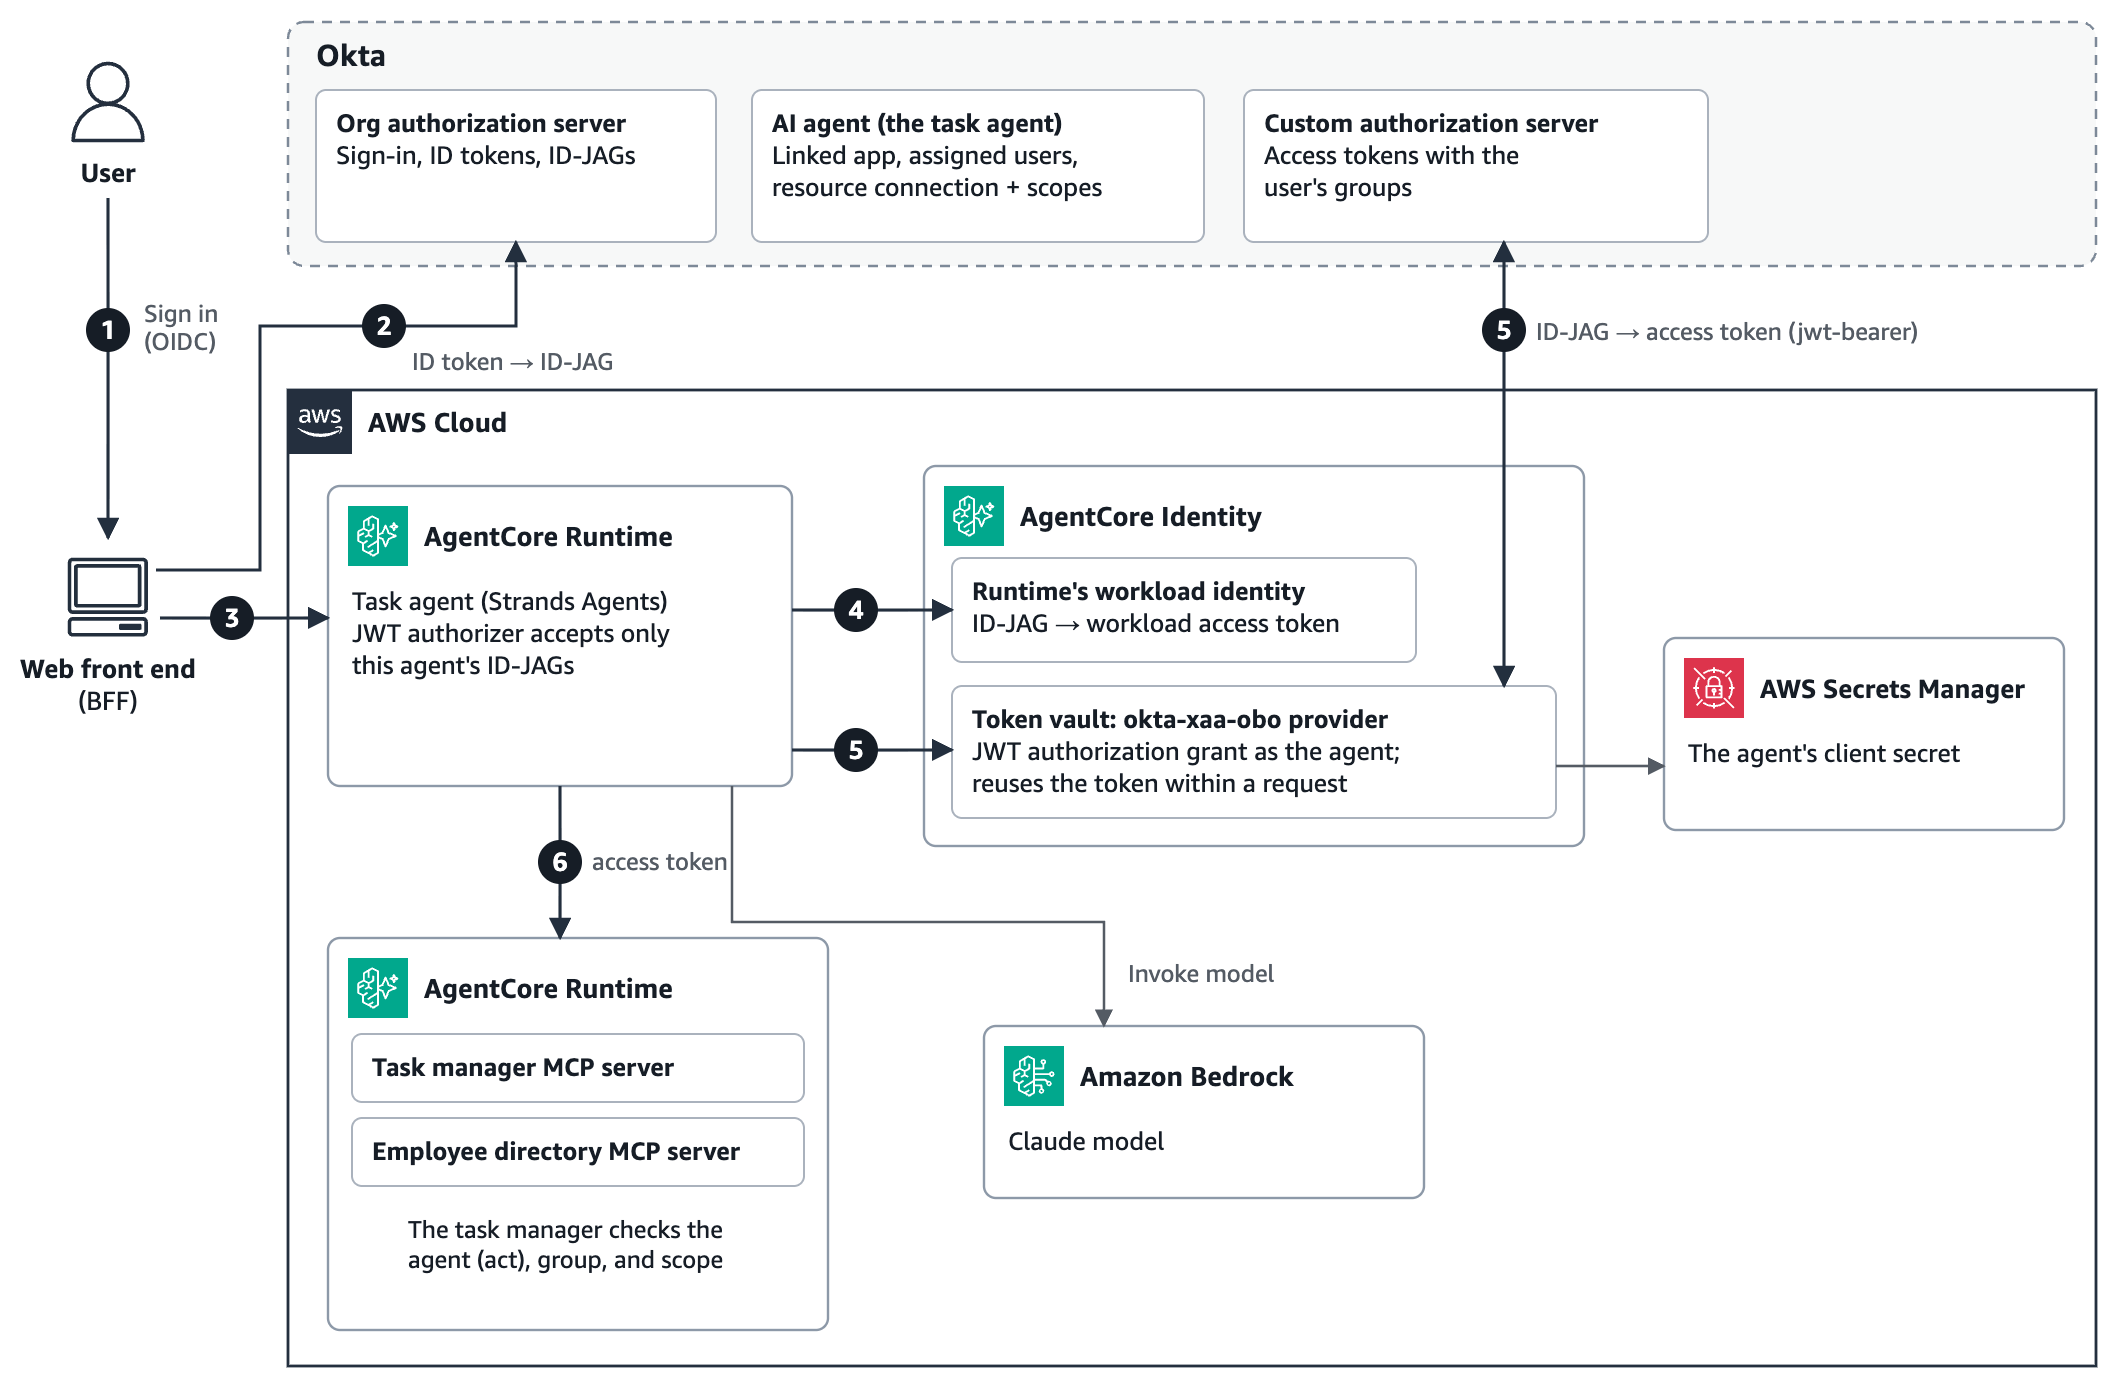
- AgentCore 런타임: 이 런타임은 Okta의 승인을 확인하며, ID-JAG를 인증 토큰으로 바꾸는 역할을 합니다.
- AgentCore Identity: 에이전트의 인가된 행동에 대해 승인된 짧은 수명의 접근 토큰을 발급하며, 이 과정에서 에이전트 코드가 보이지 않아 보안적 장점을 제공합니다.
적용 사례
최근 테스트에서 Okta의 사용자 할당 해제로 인해 에이전트의 새로운 요청이 1초 이내에 거부되었으며, 발행된 토큰은 5분 이내에 만료되었습니다. 또한, AgentCore Identity는 요청 처리 시간에 약 0.6초를 추가하여, 일반적인 30초 소요가 필요한 요청이 원활하게 진행되었습니다.
결론
이 포스트에서는 Okta Cross App Access와 AgentCore Identity를 사용하여 인공지능 에이전트의 접근을 관리하는 방법을 소개했습니다. 각 사용자의 권한이 제대로 구현되어 있고, 에이전트가 올바르게 신규 요청을 수행하는 데 필요한 자격 증명이 제공됩니다. 이러한 해결책은 특히 대규모 프로젝트 및 엔터프라이즈 수준의 조직에서 인공지능 에이전트의 관리를 간소화할 수 있는 훌륭한 수단입니다.
자세한 내용을 보시려면 Amazon의 오리지널 블로그 포스트를 참조하십시오.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기