AI 에이전트와 AgentCore Gateway를 통한 Microsoft Entra ID 토큰 교환
도입
오늘날 AI 에이전트는 많은 조직 내에서 사용자가 API와 상호 작용할 수 있도록 돕는 중요한 도구로 자리 잡았습니다. 그러나 이러한 에이전트가 사용자의 아이덴티티를 유지하지 않고 단독으로 요청을 보낼 경우, 감사 추적을 저해하고 사용자 수준의 접근 제어를 위반할 수 있습니다. 아마존 Bedrock AgentCore의 AgentCore Gateway는 이러한 문제를 해결하고, 다양한 프레임워크나 모델을 사용하여 에이전트를 구축, 연결 및 최적화할 수 있게 지원합니다.
본문: 핵심 내용 및 사례
1. Amazon Bedrock AgentCore로 사용자 아이덴티티 유지
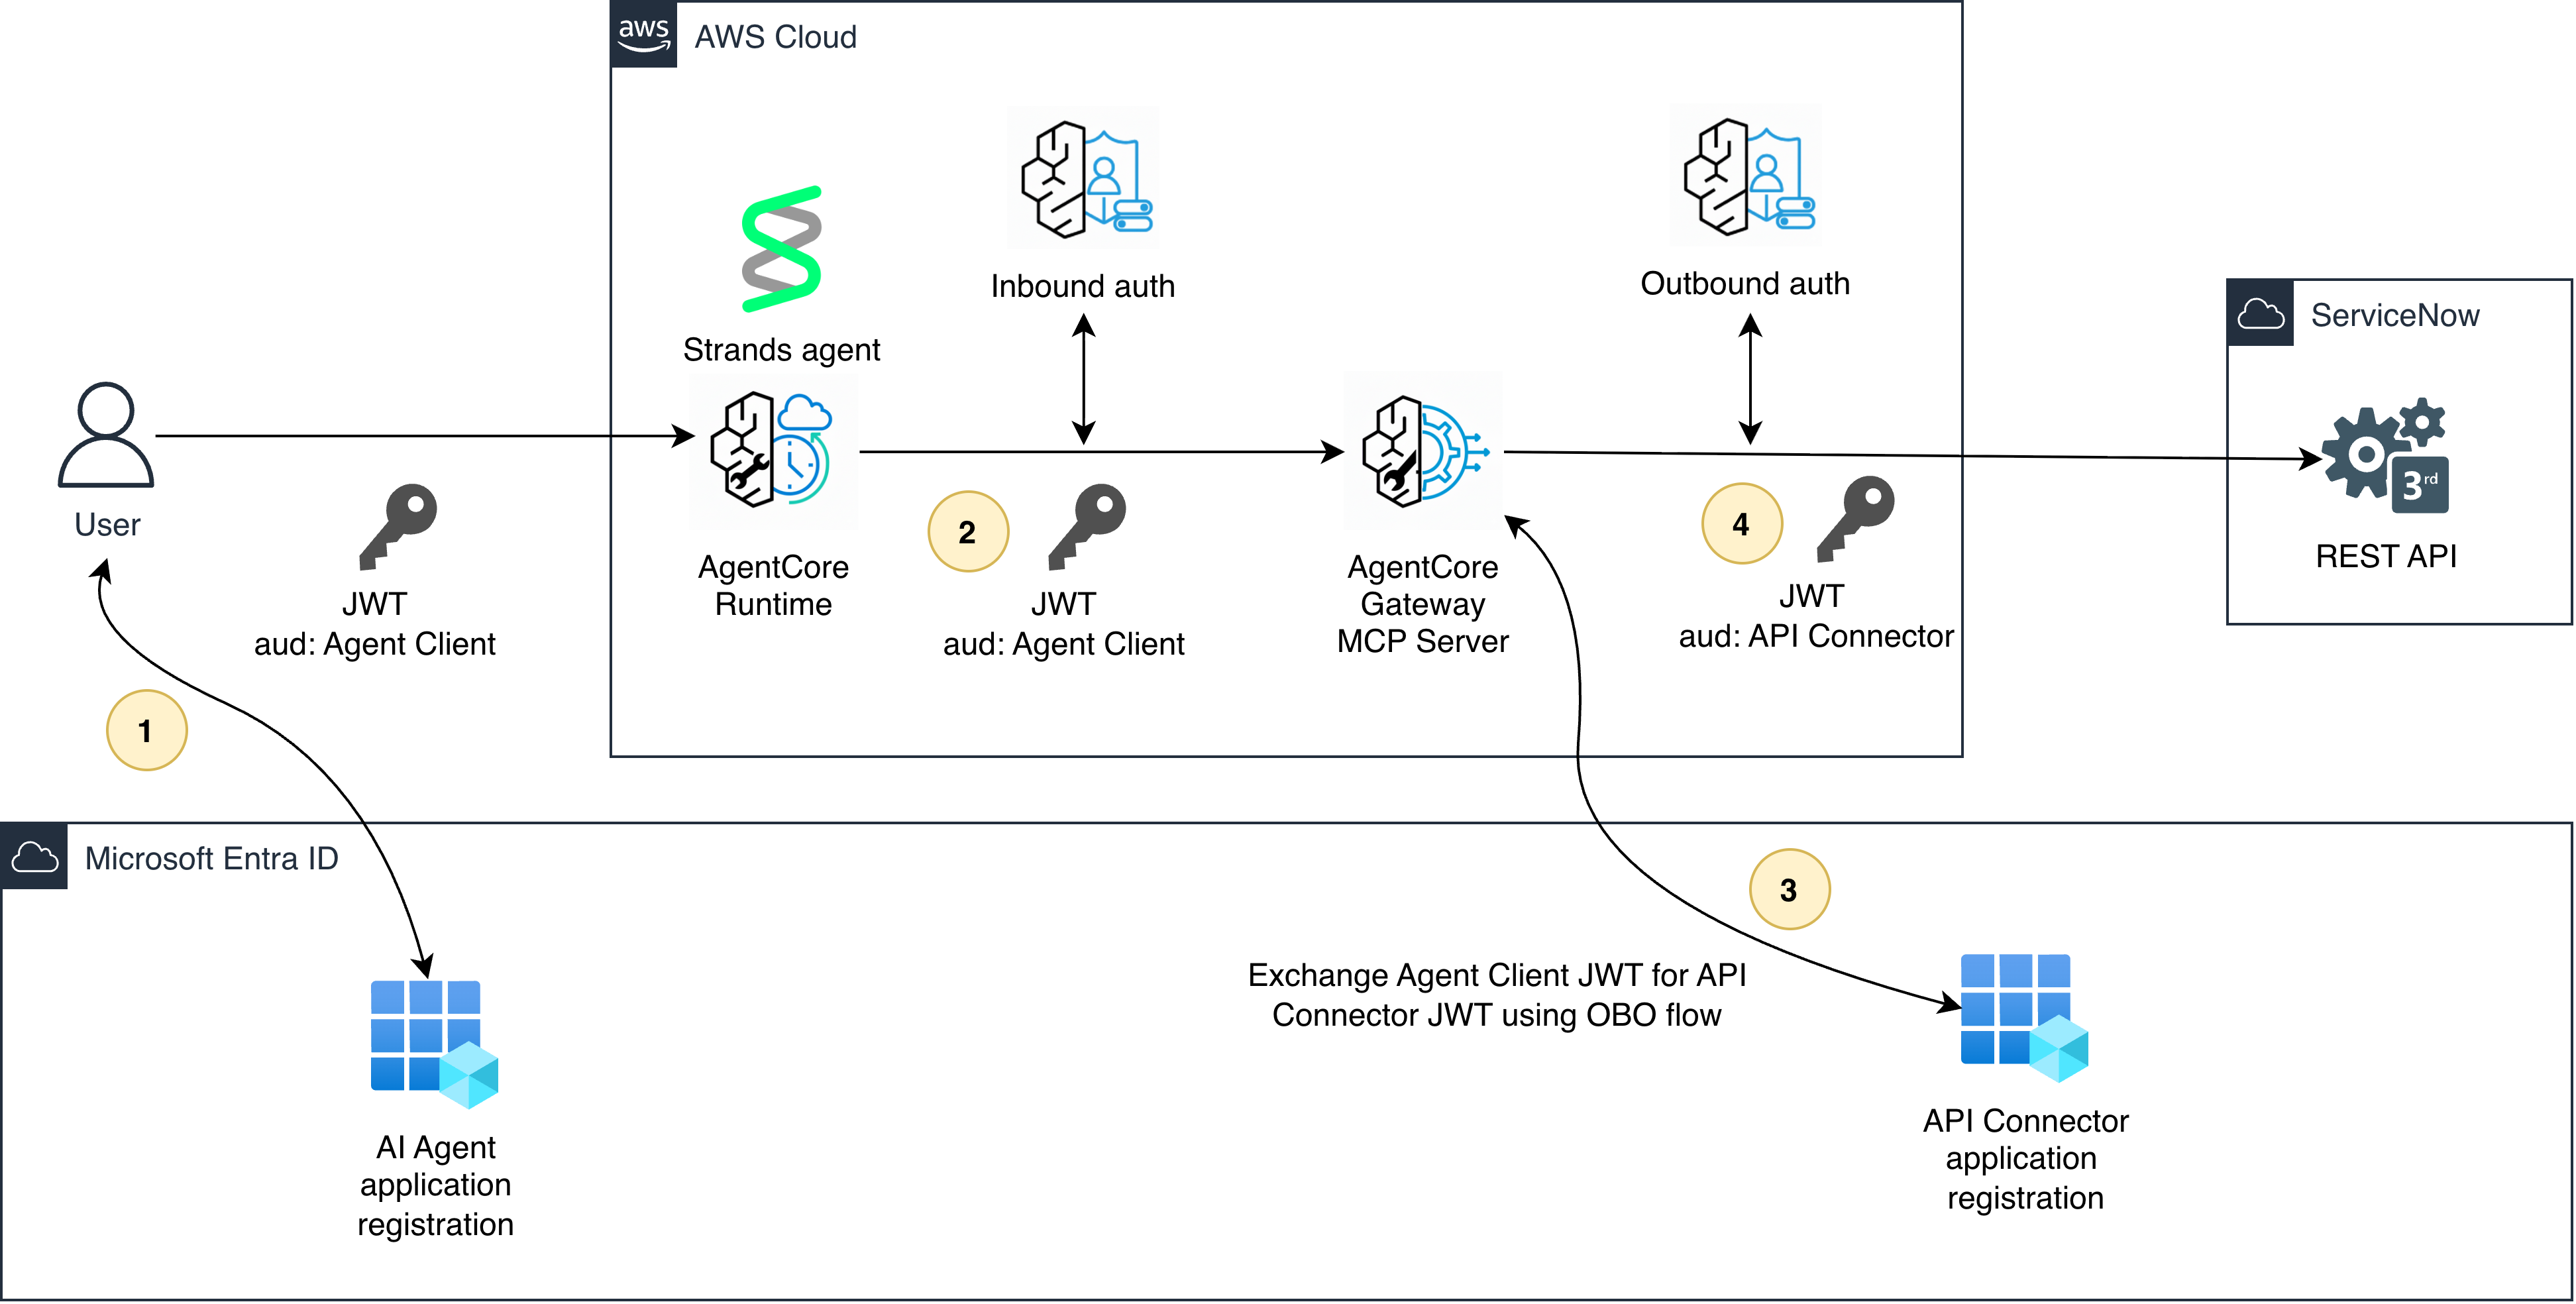
AgentCore Gateway는 Microsoft Entra ID와의 OBO(대리) 토큰 교환 기능을 지원하여, AI 에이전트의 API 호출이 사용자 용으로 인정되는 요청 체인을 유지할 수 있게 합니다. 이로써 사용자 제공 API 호출이 정확하게 매핑되고 관련 사용자의 권한이 지켜집니다.
2. OBO 토큰 교환 메커니즘 이해하기
- JWT 토큰 사용: 에이전트가 게이트웨이를 호출할 때, 에이전트의 클라이언트 ID를 청중 주장으로 포함하는 JWT를 전송합니다. ServiceNow는 그것과 일치하는 API 커넥터 클라이언트 ID를 기대합니다.
- 토큰 교환: AgentCore Gateway는 ServiceNow API를 위한 새로운 토큰을 발급받고 사용자의 아이덴티티를 유지합니다.
3. 사전 준비 사항
- AWS 계정과 AgentCore Gateway 접근 권한
- Microsoft Entra ID 테넌트와 응용 프로그램 등록 권한
- ServiceNow 인스턴스와 OIDC 지원 ID 제공업체 설정 권한
4. Microsoft Entra ID 및 ServiceNow 설정
Microsoft Entra ID에서 API 커넥터와 에이전트를 위한 응용 프로그램 등록을 생성하고, ServiceNow에서는 해당 REST API를 호출할 수 있도록 OIDC 제공업체 구성을 진행해야 합니다.
5. AgentCore Gateway에서 구성하기
AgentCore Gateway를 통해 새로운 출발 인증 구성을 만들고 게이트웨이에서 MCP 버전을 선택하여 OBO 토큰 교환을 지원하도록 합니다.
결론
AgentCore Gateway의 OBO 토큰 교환 기능은 에이전트와 API 사이의 아이덴티티 유지를 간접적으로 처리하여, 사용자의 통제 범위 내에서 API 호출을 효율적으로 관리합니다. 이를 통해 맞춤형 코드 없이도 사용자의 아이덴티티를 유지하고 보안을 강화할 수 있습니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기