AWS의 X.509 PKI로 AI 에이전트 보안 강화
소개
AI 에이전트가 데이터베이스나 API 및 민감한 비즈니스 운영에 접근할 때, X.509 공개 키 기반 구조(PKI)를 통해 암호화된 신원을 확립하는 것이 필수적인 요구 사항입니다. 전통적인 접근법은 보안이 복잡하거나 충분하지 않은 경우가 많기 때문에 AWS와 Keyfactor EJBCA를 활용하여 보다 강화된 인증 체계를 만들고자 합니다.
본문
AI 시스템은 여러 에이전트가 서로 통신하는 복잡한 환경에서 운영됩니다. 이러한 시스템에서의 주요 목표는 각 에이전트의 신원을 보장하고, 인증되지 않은 사용자 혹은 에이전트의 접근을 방지하는 것입니다. 이에 대해 Keyfactor EJBCA와 AWS의 조합이 얼마나 효과적으로 사용할 수 있는지를 중심으로 살펴보겠습니다.
-
PKI 구조의 필요성: Multi-agent AI 프레임워크는 MCP(Model Context Protocol)를 사용하여 에이전트들을 외부 툴 및 데이터 소스에 연결합니다. 하지만 MCP는 내재된 인증 표준이 없어 신원 확인 메커니즘의 부재로 인해 문제가 발생할 수 있습니다.
-
Keyfactor EJBCA와 AWS의 통합: Keyfactor EJBCA는 다양한 엔터프라이즈 고객들에게 신원 및 인증 관리를 제공하는 PKI 플랫폼입니다. AWS 서비스와 통합하여 인증 관리, 자동화된 등록 및 실시간 해제를 통해 AI 시스템의 신원 문제를 해결합니다.
-
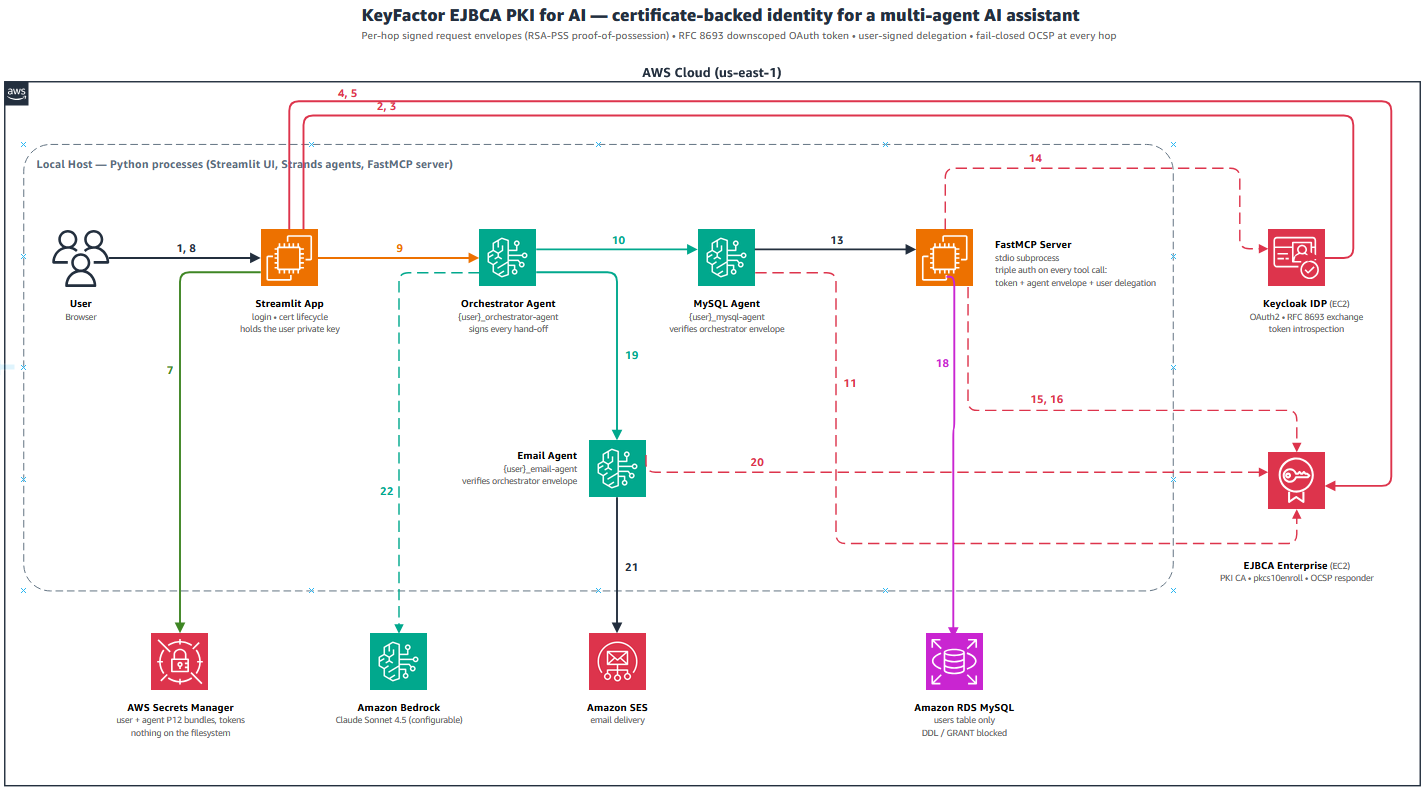
구체적인 구현 사례: AWS Bedrock 및 Keyfactor EJBCA를 사용하여 에이전트 간의 암호화된 신원 확인을 가능하게 하는 AI 에이전트 통신 보안 아키텍처를 제시합니다. 이 구조는 서명된 요청 봉투, 사용자가 서명한 위임 주장, RFC 8693 청중 스코프 토큰 및 실시간 OCSP 취소 확인이라는 네 가지 보안 메커니즘을 결합합니다.
-
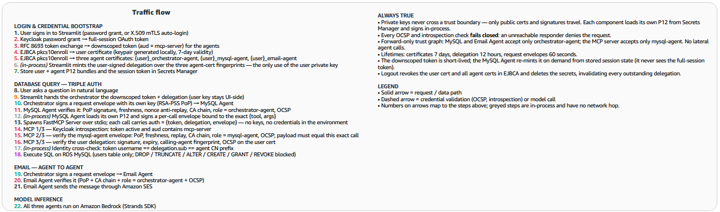
구현 절차 워크스루: 유저 로그인부터 세션 종료까지 각 컴포넌트의 실행 단계를 상세히 설명합니다. 사용자의 신원을 에이전트의 최종 툴 실행까지 연결하는 신뢰 사슬을 확립합니다.
-
보안 및 AI 거버넌스 고려사항: 특히 민감한 작업에 접근하는 AI 에이전트의 신원 확인이 중요하며, AWS의 도입가이드와 비교하였을 때, Keyfactor EJBCA와의 결합이 어떤 장점을 제공하는지 분석합니다.
결론
이 블로그 포스트에서는 AWS와 Keyfactor EJBCA를 활용한 X.509 PKI 기반 AI 에이전트 보안 아키텍처를 소개했습니다. 이 구조는 multi-agent AI 시스템에서 신원의 간극 문제를 해결하기 위해 필수적인 역할을 하며 보다 강화된 보안을 제공합니다.
[1] https://aws.amazon.com/blogs/machine-learning/securing-ai-agent-identity-with-x-509-pki-on-aws/
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기