Amazon Quick에서 사용자 역할 변경 완벽 가이드
소개
Amazon Quick는 강력한 사용자 관리 옵션을 제공하여 조직의 다양한 요구를 수용합니다. 최근 블로그 포스트에서는 사용자 역할을 하향 조정하는 방법에 대해 자세히 설명하고 있습니다. 이 글에서는 효과적인 사용자 권한 관리를 통해 보다 안전하고 협력적인 환경을 유지하는 방법에 대해 알아보겠습니다.
본론
Amazon Quick의 사용자 역할
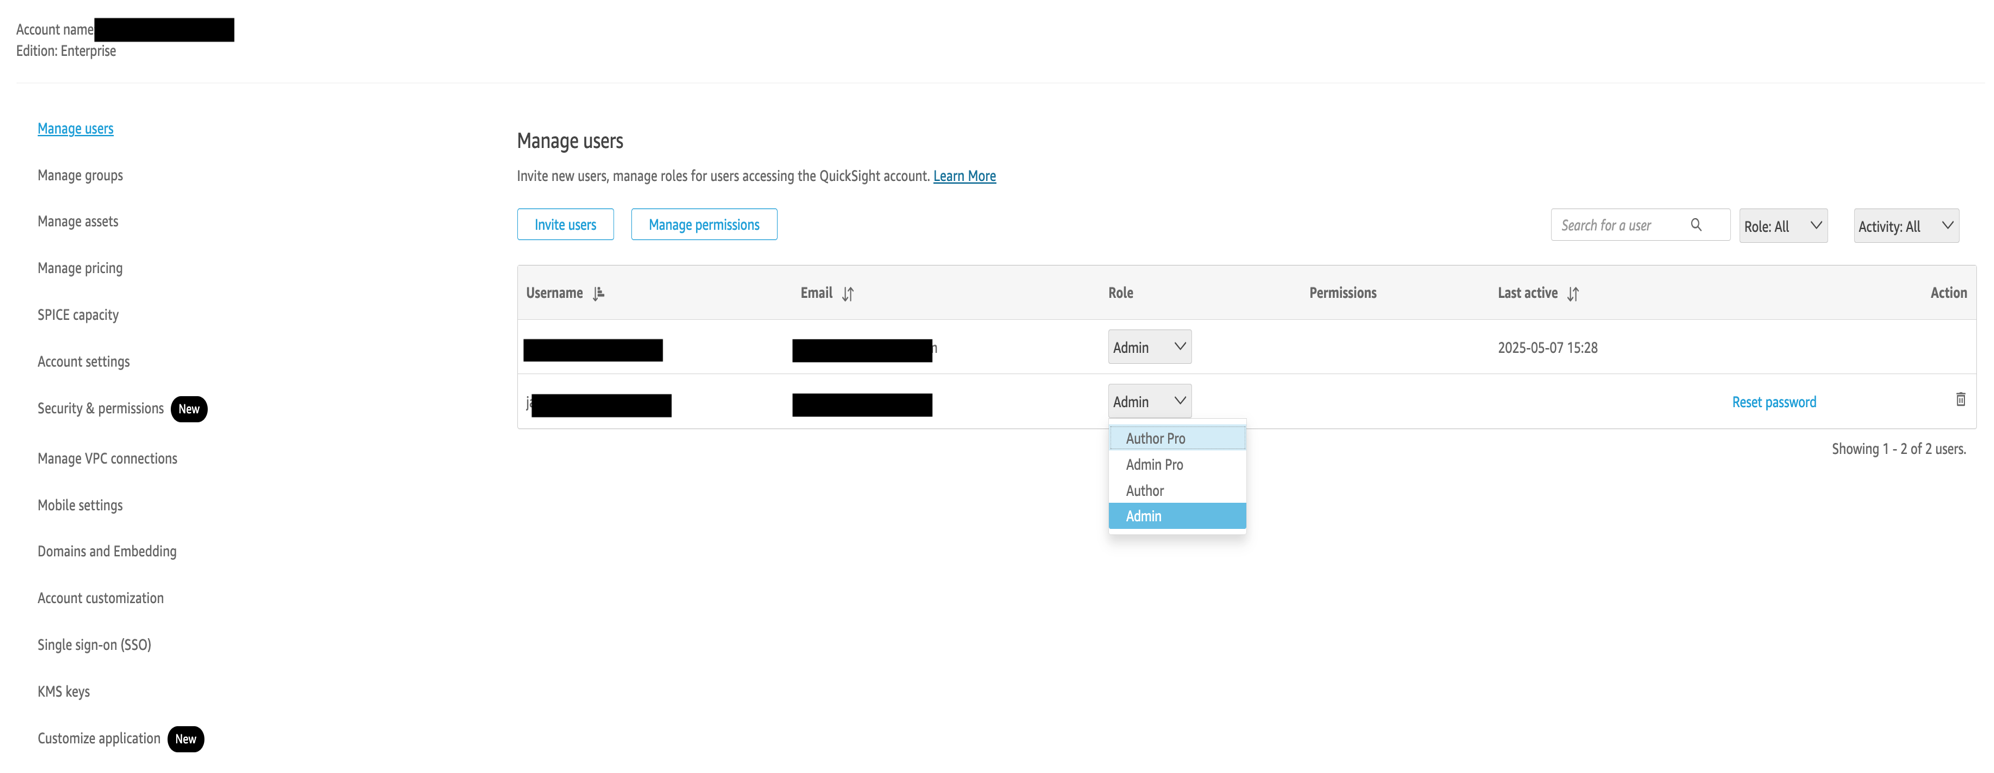
Amazon Quick에서는 Admin, Author, Reader의 세 가지 기본 사용자 역할을 정의하고 있습니다. 각 역할은 고유한 권한과 기능을 제공하며, 이는 사용자의 직무와 보안 요구 사항에 따라 할당됩니다. 역할을 적절히 정의하면 보안 표면적을 줄일 수 있습니다.
역할 하향 조정의 필요성
역할 하향 조정은 보안과 비용 절감 측면에서 매우 중요합니다. 최소 권한 원칙을 준수하여 사용자가 직무에 필요한 만큼의 접근 권한만 가질 수 있도록 역할을 조정합니다. 특히, Author 역할을 Reader로 변경하면 비용 절감 효과가 큽니다.
Amazon Quick에서 사용자 역할 하향 조정 방법
- 수동 삭제 및 재생성: 수동으로 기존 사용자를 삭제한 후 Reader로 다시 초대하는 방법입니다.
- AWS CLI를 사용한 단계적 전환: CLI 명령어를 사용하여 Admin > Author > Restricted Reader > Reader 순으로 단계적으로 역할을 전환할 수 있습니다.
역할 변경 시 고려사항
- 모든 리소스 소유권을 다시 할당한 후 사용자 계정을 삭제해야 합니다.
- AWS Identity and Access Management(IAM)와의 통합을 통해 추가적인 권한 경계를 설정할 수 있습니다.
결론
Amazon Quick에서 사용자 역할을 하향 조정하는 것은 보안과 비용을 관리하는 데 중요합니다. 수동 방법과 CLI 방법을 통해 조직의 요구에 맞게 접근 권한을 효과적으로 관리할 수 있습니다.
[1] https://aws.amazon.com/blogs/machine-learning/downgrading-user-roles-in-amazon-quick/
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기