AWS Quick의 MCP 도구에 대해 방어-심층 인증 설정하기
AWS 서비스의 발전은 인공지능 및 클라우드 솔루션을 처음부터 제공하는 기업들에게 큰 기회를 제공하고 있습니다. 특히 Amazon Quick과 같은 플랫폼은 다양한 도구와의 연계를 통해 비즈니스의 효율성을 한 단계 향상시키고자 하는 조직에 큰 도움이 됩니다. 본 블로그 글에서는 Amazon Quick을 통해 어떻게 MCP(Model Context Protocol) 도구에 대한 다중 게이트 인증 패턴을 적용하여 강력한 보안을 제공할 수 있는지 소개합니다.
소개
MCP 도구는 다양한 애플리케이션과 내부 도구, 데이터베이스, API를 연결하는 개방형 프로토콜입니다. 민감한 데이터 소스를 취급할 때, 유효한 싱글 사인 온(SSO) 서비스는 인증만 제공하며, 실질적인 권한 부여는 별도로 처리되어야 합니다. 본 글에서는 AWS의 Amazon Quick 환경에서 MCP 도구에 대해 다중 방어-심층 인증을 구현하는 방법을 안내합니다.
본문
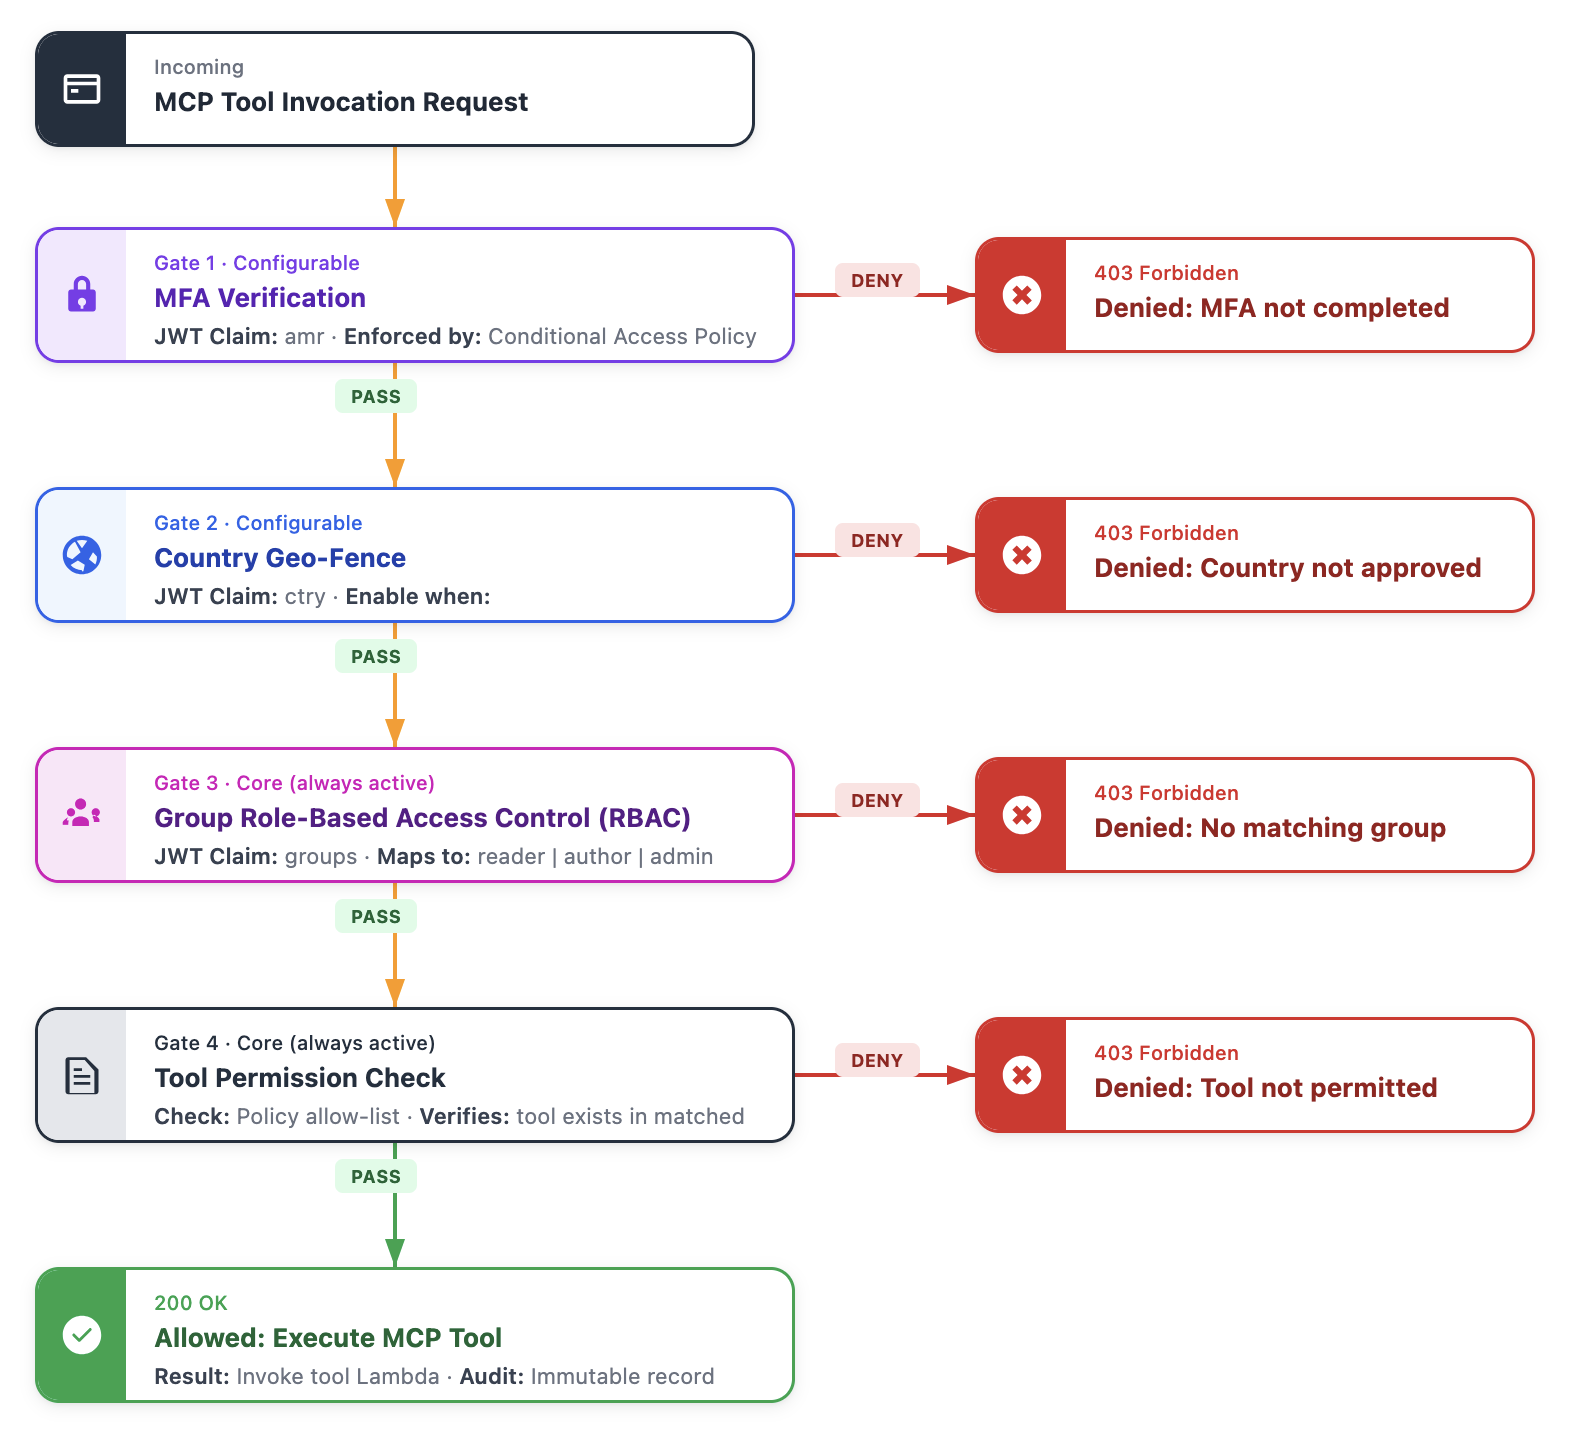
본 글에서는 Entra ID를 활용하여 다중 게이트 인증을 구현하는 방법을 설명합니다. 이 패턴은 OpenID Connect(OIDC) JSON Web Token(JWT) 클레임을 통해 다중 게이트 패스를 구성하여 각 호출에 대한 역할 기반 및 속성 기반 접근 제어를 강화합니다.
- MFA 인증: 토큰 발급 전 다중 인증을 필수로 요구합니다.
- 국가 제한: 특정 국가로부터의 접근을 제한합니다.
- 그룹 역할 기반 접근 제어(RBAC): 독자가 제공받은 그룹에 따라 접근 권한을 설정합니다.
- 도구 권한: 특정 도구 호출 시 정책에 맞는 권한인지 확인합니다.
이러한 각각의 게이트는 독립적으로 처리되며 특정 환경 변수로 설정하여 활성화할 수 있습니다. 다양한 예시를 통해 이러한 패턴이 금융, 의료, 정부 기관 등 광범위한 업종에서 어떻게 활용될 수 있는지를 설명합니다.
결론
본 다중 게이트 인증 패턴을 활용함으로써, 조직은 MCP 도구 접근에 대한 세밀하고, 방어적인 접근 제어를 구현할 수 있습니다. 이는 MFA, 국가 제한, 그룹 기반 RBAC, 도구 수준 권한 검사를 차례로 처리함으로써 사용자 환경을 변경하지 않고도 세밀한 인증을 보장합니다.
이 블로그는 AWS와 Entra ID를 어떻게 구성하고 사용하는지 관련 정보를 제공하며, 다양한 환경에 맞추어 적용 가능한지에 대해 안내합니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기