AWS Bedrock AgentCore와 프라이빗 API 간의 효율적 연결 방법
서론
클라우드 환경에서 에이전트를 확장 가능한 방식으로 구축하고 최적화하는 것은 중요한 과제입니다. Amazon Bedrock AgentCore는 이러한 과제를 해결하는데 중요한 역할을 하며, 특히 네트워크 보안이 중요한 기업 환경에서 사용됩니다. 본 블로그에서는 AgentCore Gateway가 중앙집중형 검사 방법을 통해 프라이빗 API와 효율적으로 연결되는 방법을 소개합니다.
본문
본 패턴은 AWS VPC Lattice 자원을 활용하여 모든 VPC 사이의 트래픽이 중앙 방화벽을 통과하도록 설계되었습니다. 네트워크 팀은 각 서브넷의 소유를 유지하며, 트래픽은 Gateway와 프라이빗 API 또는 MCP 서버 사이의 중앙 방화벽을 통과합니다. 이 과정에서 Lattice 자원 게이트웨이가 중요한 역할을 하며, 네트워크 계정 소유의 서브넷에 위치하여 트래픽의 경로를 통제합니다.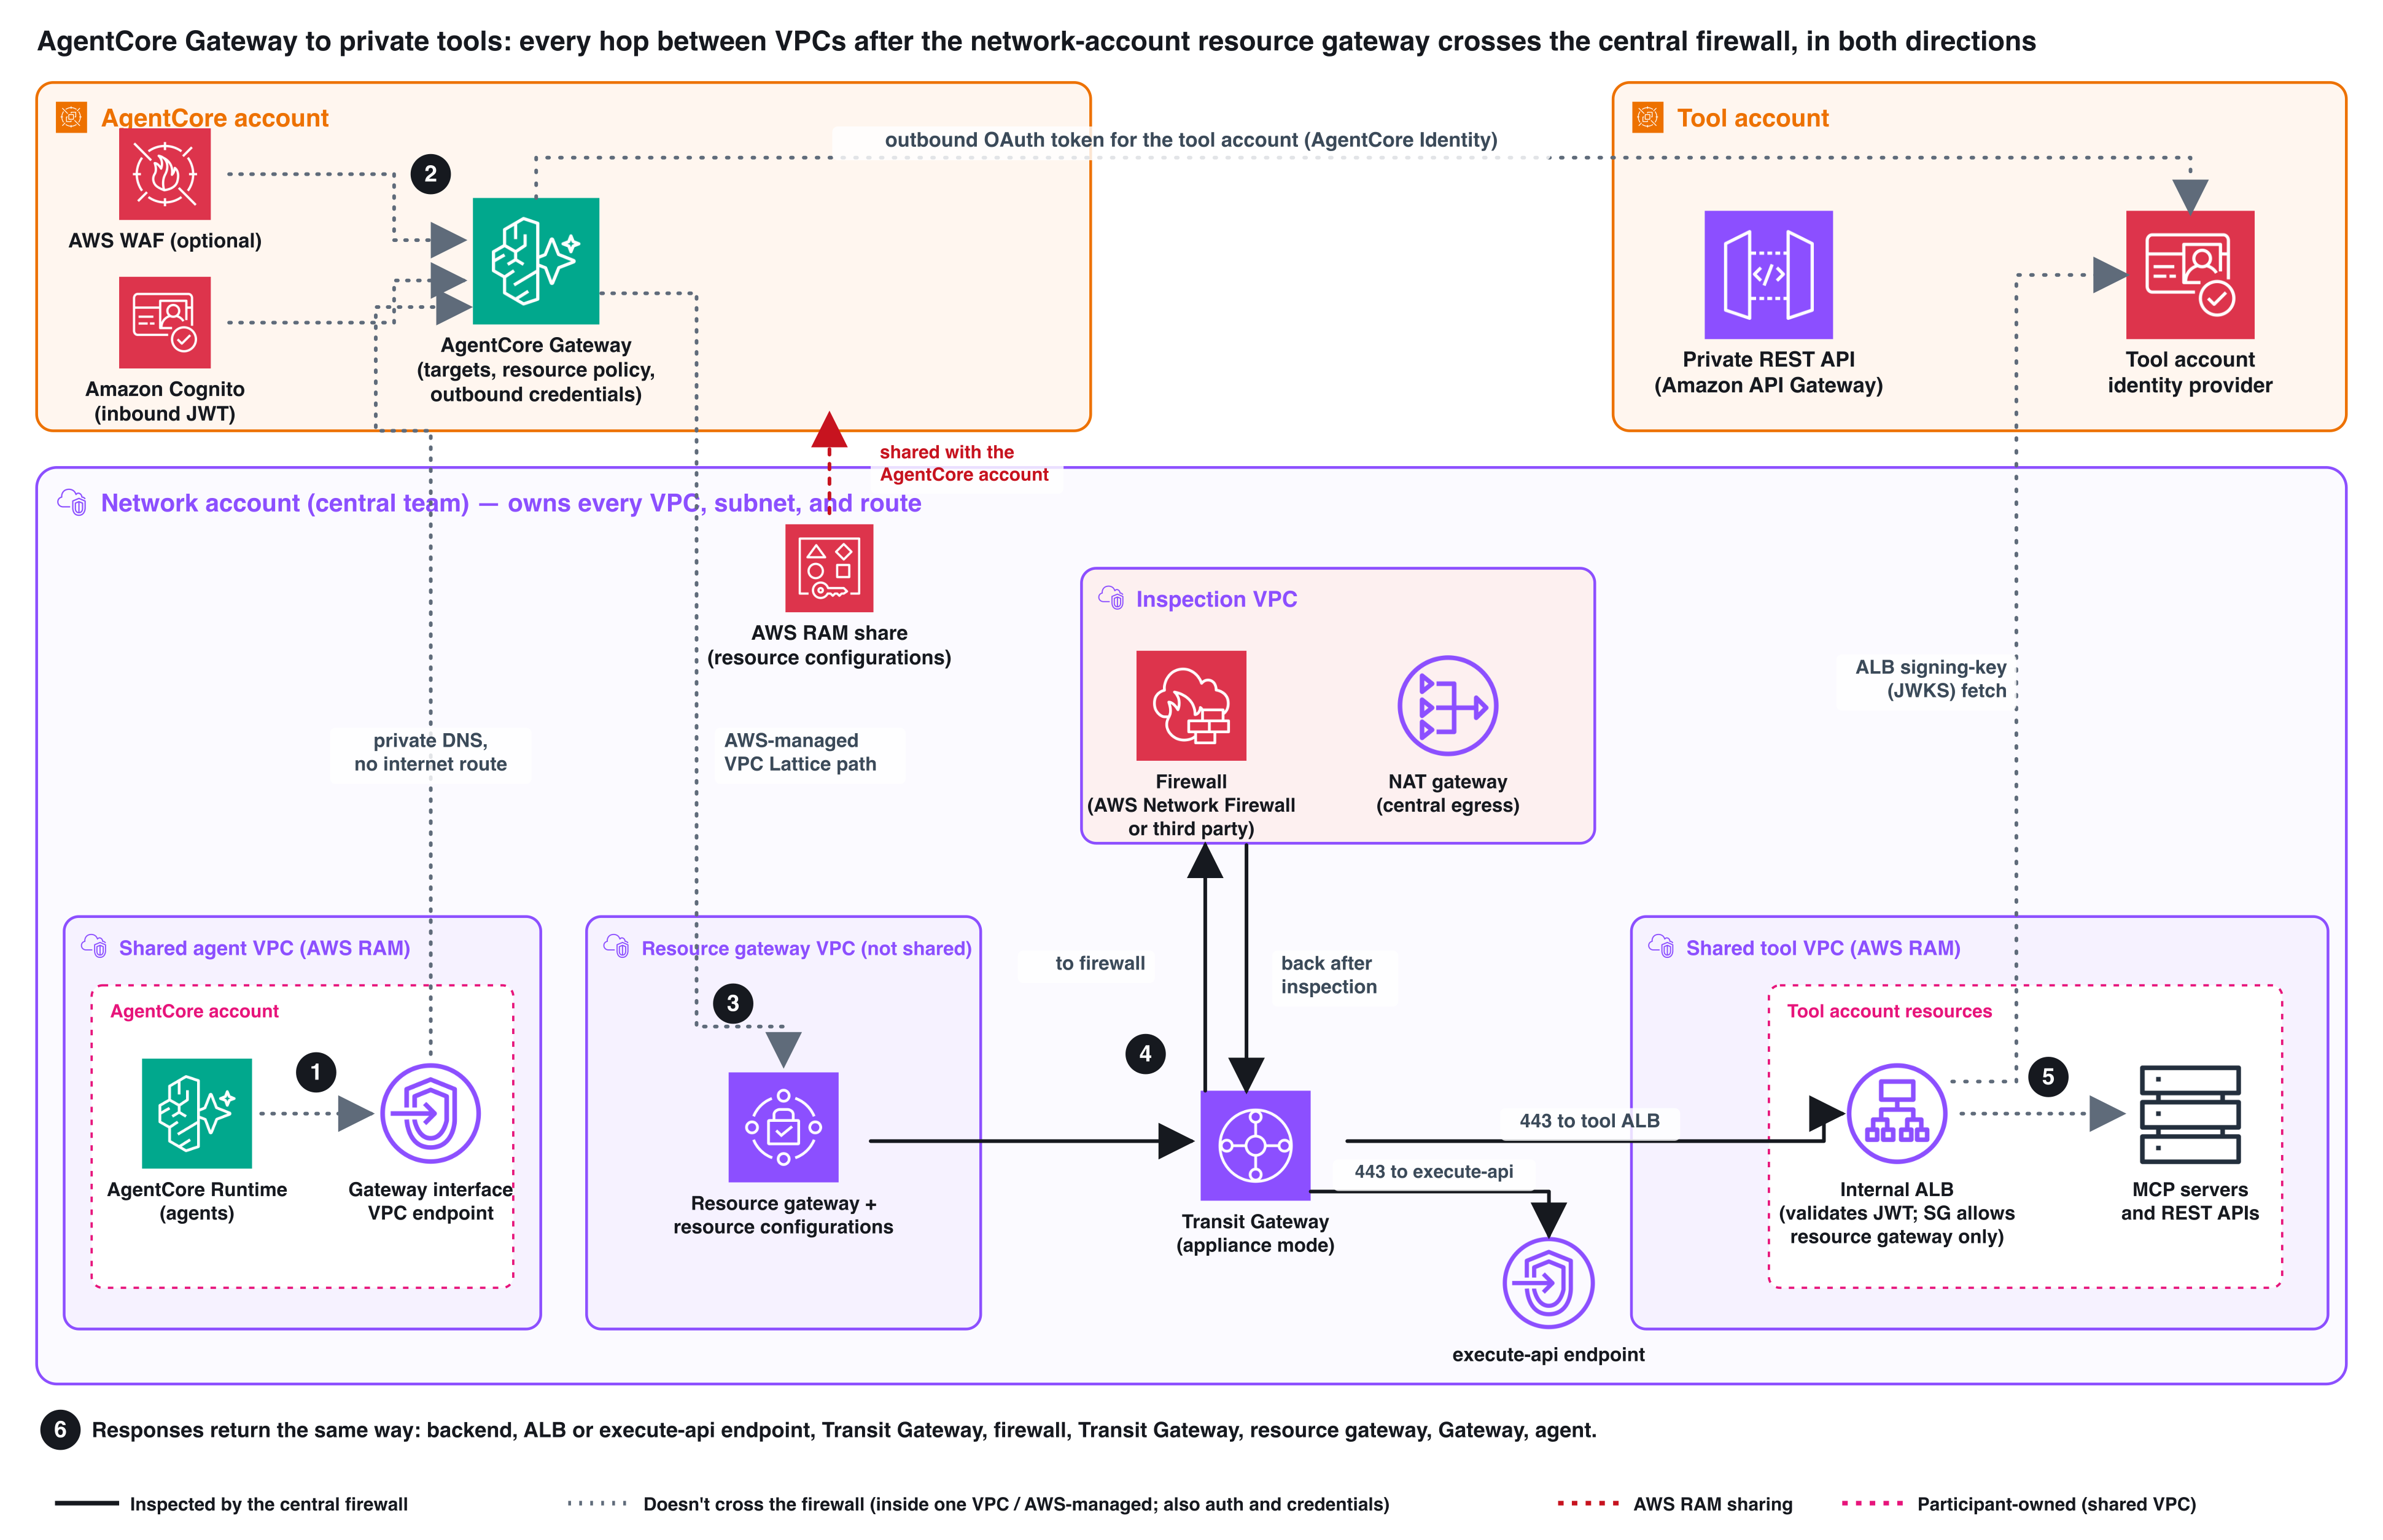
사용 사례
이 패턴은 다음 조건을 충족할 때 적합합니다:
- 네트워크 계정이 모든 VPC, 서브넷, AWS 트랜짓 게이트웨이 부착의 소유
- 중앙 방화벽이 모든 VPC로 출입하는 트래픽을 검사
- 애플리케이션 팀이 자체 자원과 보안 그룹만 관리
결론
네트워크 팀이 모든 서브넷을 소유하고 모든 트래픽이 중앙 방화벽을 통과해야 하는 환경에서는, VPC Lattice 자원을 네트워크 계정에 지정하고 트래픽 경로를 제어하는 것이 요구됩니다. 이러한 패턴은 최적의 통합과 보안성을 보장하며, 각 애플리케이션 팀이 각기 다른 자원을 관리할 수 있도록 해줍니다. 따라서 이 패턴을 통해 클라우드 환경의 보안성과 효율성을 개선할 수 있습니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기