Amazon Bedrock 관리형 지식 베이스의 세분화된 접근 제어
소개
AI 기술의 발전과 함께, 기업들은 내부 자동화 및 지식 관리 시스템으로 AI 에이전트를 활용하려는 움직임이 증가하고 있습니다. 특히 여러 사용자가 동일한 데이터 소스를 사용할 때, 해당 사용자가 권한이 있는 정보만 접근할 수 있도록 관리하는 것이 중요합니다. 이번 블로그에서는 Amazon Bedrock 프로젝트를 통해 이러한 문제를 어떻게 해결할 수 있는지 알아보겠습니다.
본문
Amazon Bedrock 관리형 지식 베이스는 사용자의 접근 권한을 기반으로 문서 검색 결과를 제어하는 기능을 제공합니다. 이를 통해 각 사용자는 자신에게 허용된 문서만 조회할 수 있으며 중복되거나 민감한 정보가 노출되는 것을 방지할 수 있습니다.
예를 들어, AnyCompany라는 가상의 회사에서는 모든 직원이 공유하는 내부 어시스턴트를 운영하고 있습니다. 각 부서 직원이 부서 계획을 비교하여 진행 중인 프로젝트를 확인하는 경우, 대응 에이전트는 요청한 사용자가 볼 수 있는 문서만 검색해 제공합니다. 이를 위해 Amazon Bedrock의 관리형 지식 베이스를 사용하며, 이는 LLM(Large Language Model)을 통해 사용자 권한에 따른 검색을 수행합니다.
사례 적용
이 사례에서 중요한 것은 LLM이 사용자 권한을 파악하여 검색을 수행하는 방식입니다. Amazon Bedrock의 AgentCore 게이트웨이를 통해 관리형 지식 베이스를 MCP 도구로 노출시키고, 사용자의 이메일을 기반으로 ACL(Access Control List)을 설정합니다. 이렇게 하면 각 사용자는 자신이 접근할 수 있는 문서만 검색결과로 받을 수 있습니다.
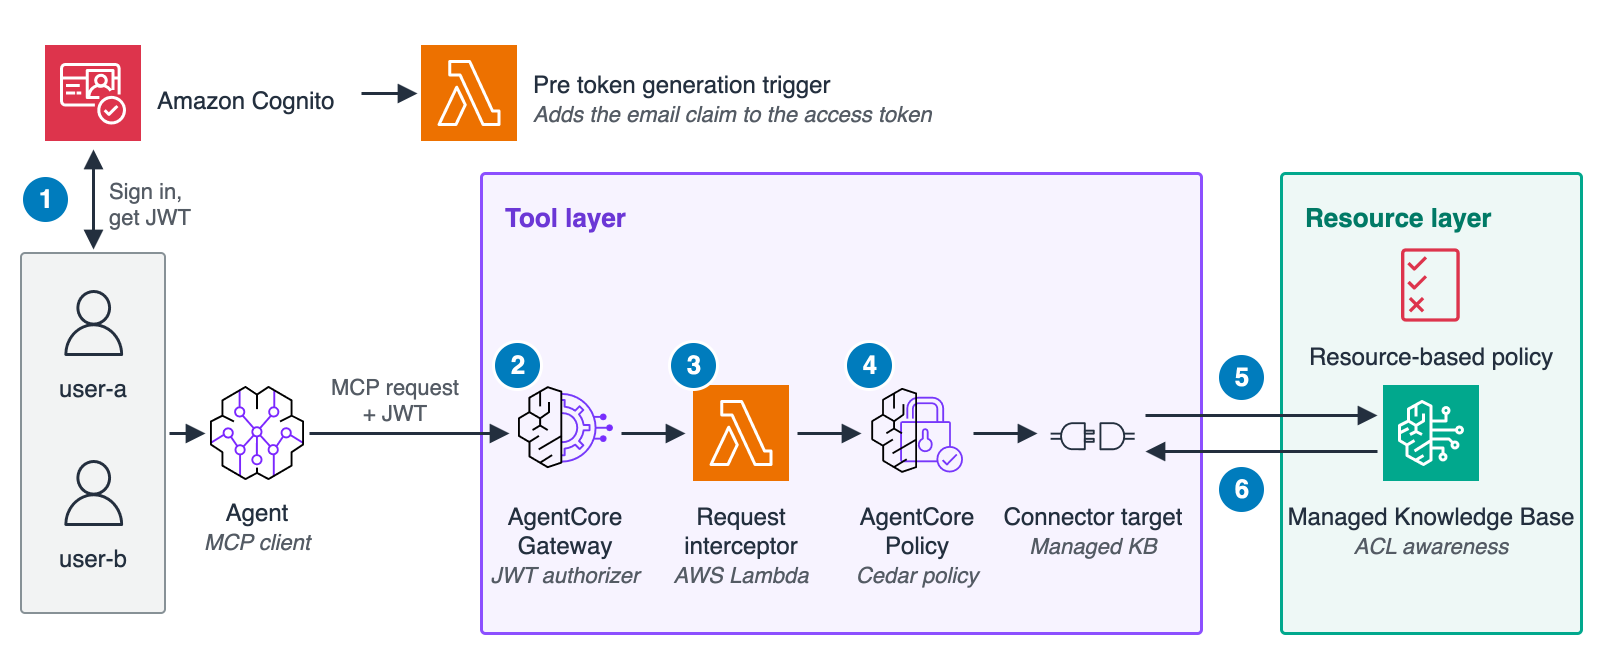
또한, 정책 엔진을 통해 요청이 올바르게 주입되었는지 검증하여 보안 레이어를 강화합니다. ACL 인식을 통해 데이터 가용성 및 무결성을 유지하면서도 세분화된 접근 제어를 가능하게 합니다.
결론
Amazon Bedrock은 세분화된 접근 제어를 통해 동일한 에이전트와 데이터를 공유하는 동안 사용자가 허용된 정보만 검색할 수 있도록 합니다. 이를 통해 정보 보안과 개인화된 접근 시스템을 구축할 수 있습니다. 본 게시글의 자세한 내용과 구현 가이드를 통해 여러분만의 AI 기반 솔루션을 설계해보시기 바랍니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기