AWS PrivateLink를 활용한 안전한 네트워크 설계 가이드
소개
클라우드 환경에서 기업의 데이터 보안은 매우 중요한 이슈입니다. 특히, 기업의 중요한 데이터가 퍼블릭 인터넷을 통해 오가는 과정에서 발생할 수 있는 보안 위협을 최소화하기 위해서는 안전한 네트워크 설계가 필요합니다. 이번 블로그에서는 AWS PrivateLink를 통해 Amazon Quick와 같은 서비스가 온프레미스 데이터 소스와 안전하게 통신할 수 있는 방법을 소개합니다.
주요 내용 및 사례
프라이빗 네트워크 연결 설정
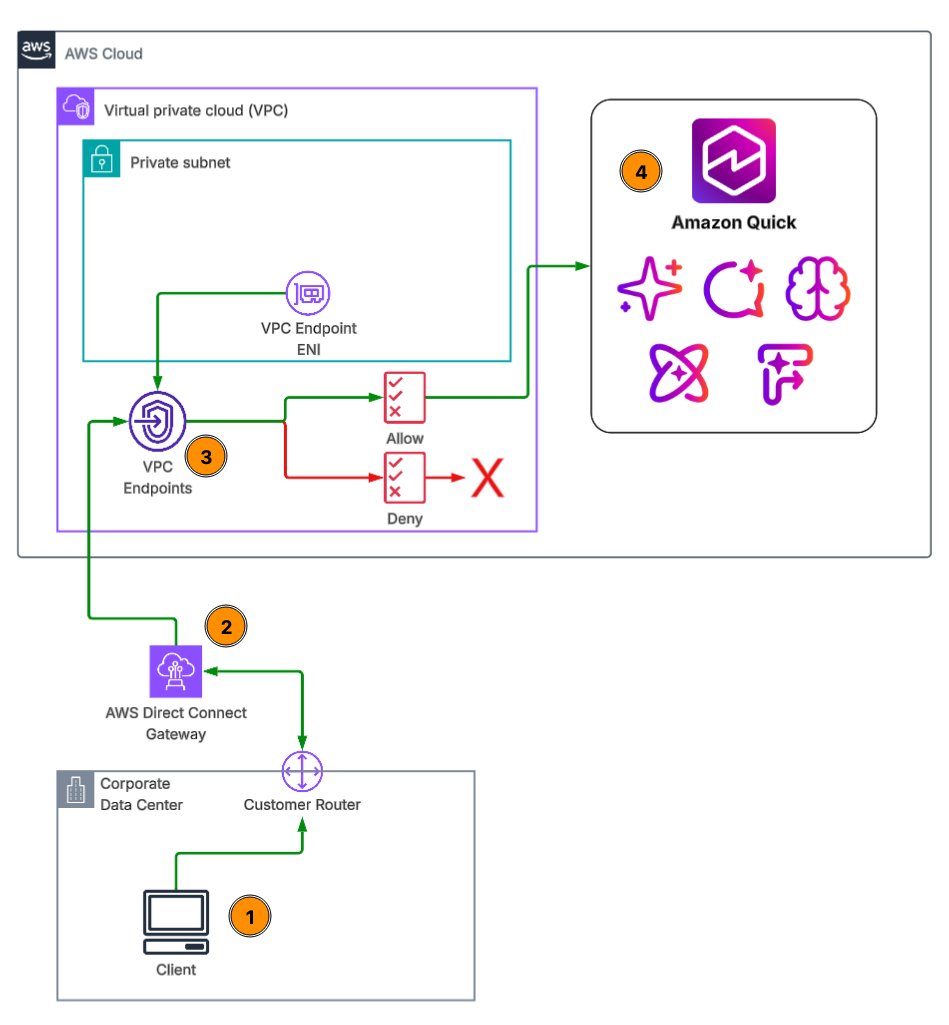
Amazon Quick는 엔터프라이즈 데이터에 AI 기반 통찰력을 제공합니다. 이를 위해서는 온프레미스 데이터가 있는 경우 PrivateLink를 통해 안전하게 연결해야 합니다. AWS Direct Connect나 AWS Site-to-Site VPN을 통해 온프레미스 환경과 AWS VPC를 연결하고, VPC 엔드포인트와 보안 그룹 및 VPC 엔드포인트 정책을 구성합니다.
VPC 엔드포인트 설정
VPC 엔드포인트는 사용자 트래픽과 데이터 소스 트래픽을 각각 처리하며 두 가지 메커니즘이 함께 작동합니다. 여기에는 사용자를 위한 AWS PrivateLink 기반 VPC 엔드포인트와 데이터 소스를 위한 VPC 연결이 포함됩니다. VPC 엔드포인트는 트래픽을 퍼블릭 인터넷이 아닌 AWS 네트워크를 통해 전송합니다.
구성 요소 및 요구 사항
프라이빗 연결을 설정하기 위해 AWS 계정 활성화, Quick 엔터프라이즈 구독, 지원되는 AWS 리전에서의 VPC 설정, AWS Direct Connect 또는 Site-to-Site VPN 등의 선행 요건이 필수적입니다. 또한 VPC 엔드포인트 폴리시를 통해 특정 계정이나 조직에서만 사용 가능하도록 제한할 수 있습니다.
결론
이와 같은 AWS PrivateLink 기반의 네트워크 설계를 통해 기업은 중요한 데이터가 퍼블릭 인터넷을 통해 유출되는 위험을 줄일 수 있습니다. AI 기반의 Amazon Quick 서비스가 온프레미스 데이터와 안전하게 연결하기 위한 프레임워크를 설정함으로써, 보안은 강화되고 사용 경험은 개선됩니다.
AI, Cloud 관련한 문의는 아래 연락처로 연락주세요!
(주)에이클라우드
이메일 : acloud@a-cloud.co.kr
회사 번호 : 02-538-3988
회사 홈페이지 : https://www.a-cloud.co.kr/
문의하기